“那份合同原件谁借走了?”“上次审计调的那箱凭证,还回来了吗?”
这类对话在不少单位的档案室里,几乎每隔一段时间就要上演一次。纸质档案借出去的时候,登记簿上密密麻麻签着一排名字;等要收回的时候,谁也说不清东西在谁手上、借了多久、还回来时有没有少页。电子档案看似先进,麻烦一点也不少——文件发出去的那一刻起,其实就再也收不回来了,下载、转发、截图、打印,路径根本追不清。
档案工作的要求说起来很朴素:既要“管得住”,也要“用得好”。管得太死,业务部门查不到东西,档案室就成了仓库;放得太松,借出去的东西收不回,出了事连责任都追不到。真正的平衡点,在于把“借阅”做成一条有始有终的闭环,而不是一次登记动作。
一、为什么档案总是“借得出、收不回”
很多人的第一反应是“借的人不自觉”。但把问题归到个人素质上,通常解决不了问题。拆开来看,收不回往往是机制上的缺口。
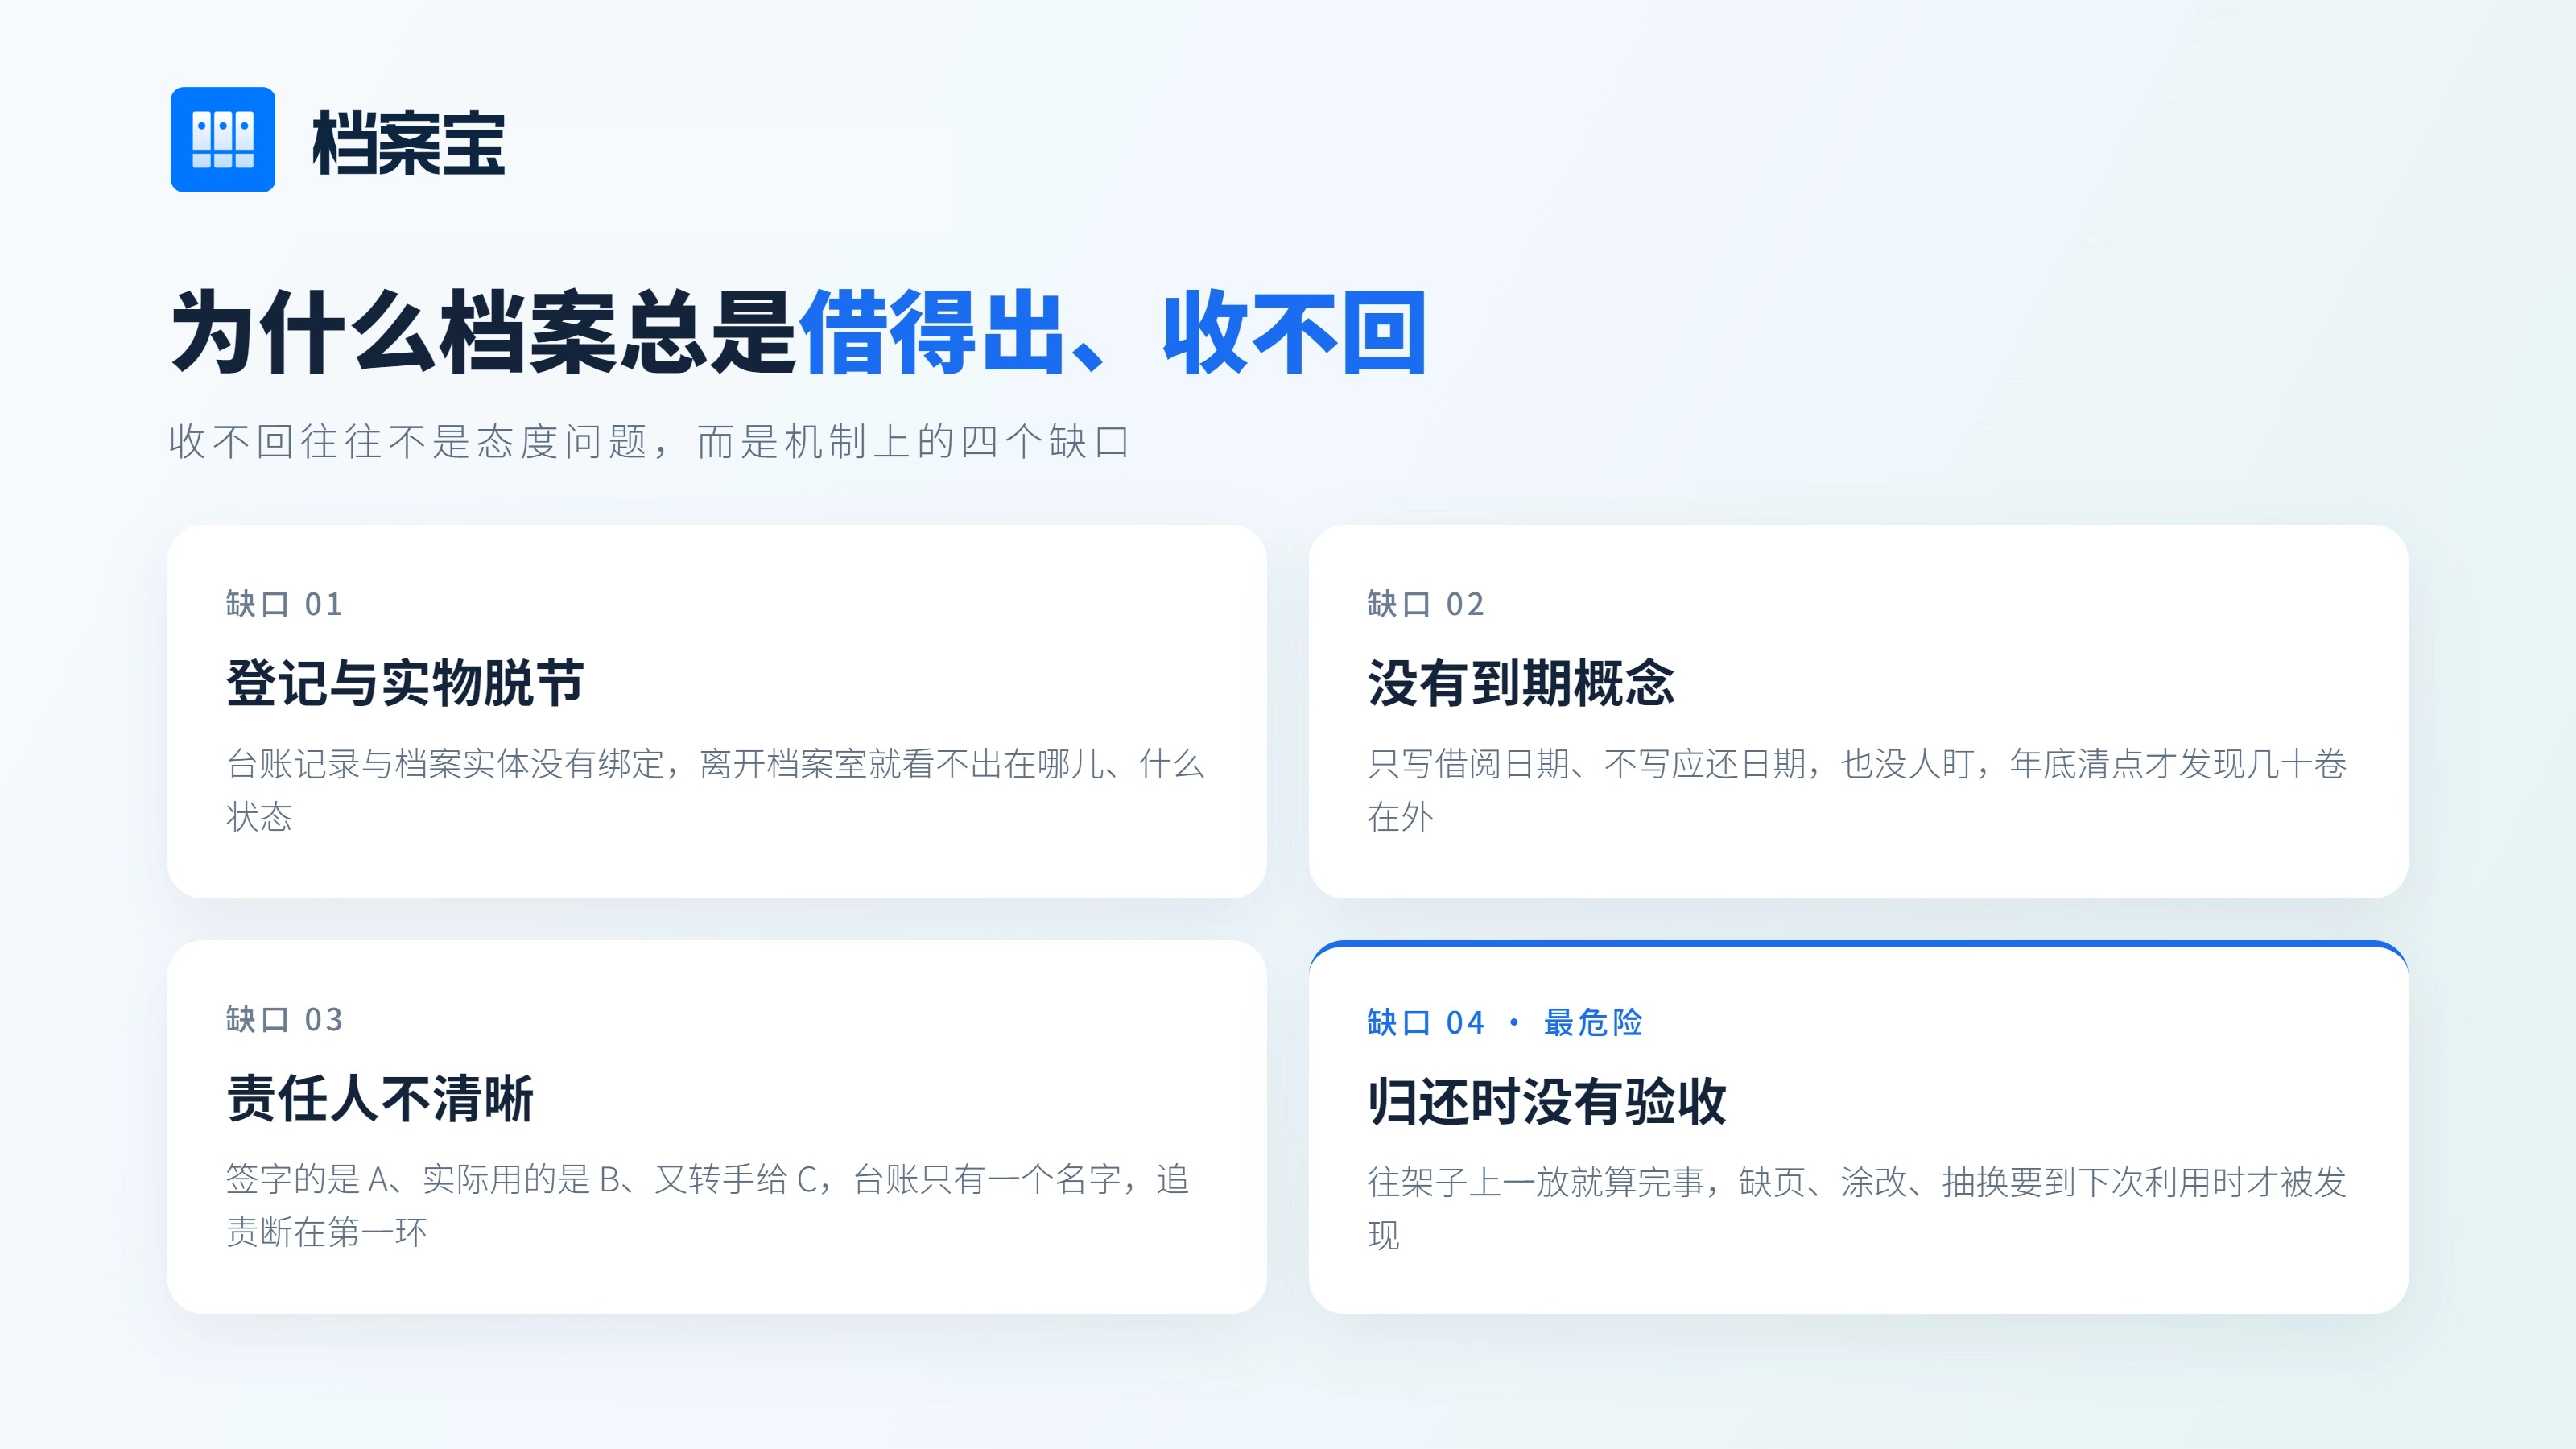
第一个缺口:登记与实物脱节。
纸质登记簿、Excel 台账,记的是“某某于某月某日借走某卷”,但这条记录和档案实体之间没有任何绑定关系。档案一旦离开档案室,它在哪儿、什么状态,台账里根本看不出来。事后对账全靠回忆,对不上是常态。
第二个缺口:没有到期概念。
不少借阅登记只写了借阅日期,没写应还日期;写了也没人盯。周期一长,借的人自己都忘了手里还有东西。等到年底清点时才发现,几十卷在外头飘着。
第三个缺口:责任人不清晰。
借出时签字的是 A,实际用的是 B,中间又转手给了 C。台账上只有一个名字,追责链条直接断在第一环。跨部门借阅尤其常见:业务部门借走,转给外部审计或律所,档案室完全不知情。
第四个缺口:归还时没有验收。
这是最容易被忽略、也最危险的一环。档案还回来了,往架子上一放就算完事。缺页、破损、涂改、抽换,往往要等到下次利用时才被发现,而那时已经过了很久,责任早已无法界定。
电子档案的问题是另一个版本:文件一旦被下载就脱离了系统管控,权限到期没人回收,打印和转发的记录拿不出来。表面上看“借阅”完成了,实际上利用行为完全失控。
二、借阅闭环,到底是个什么东西
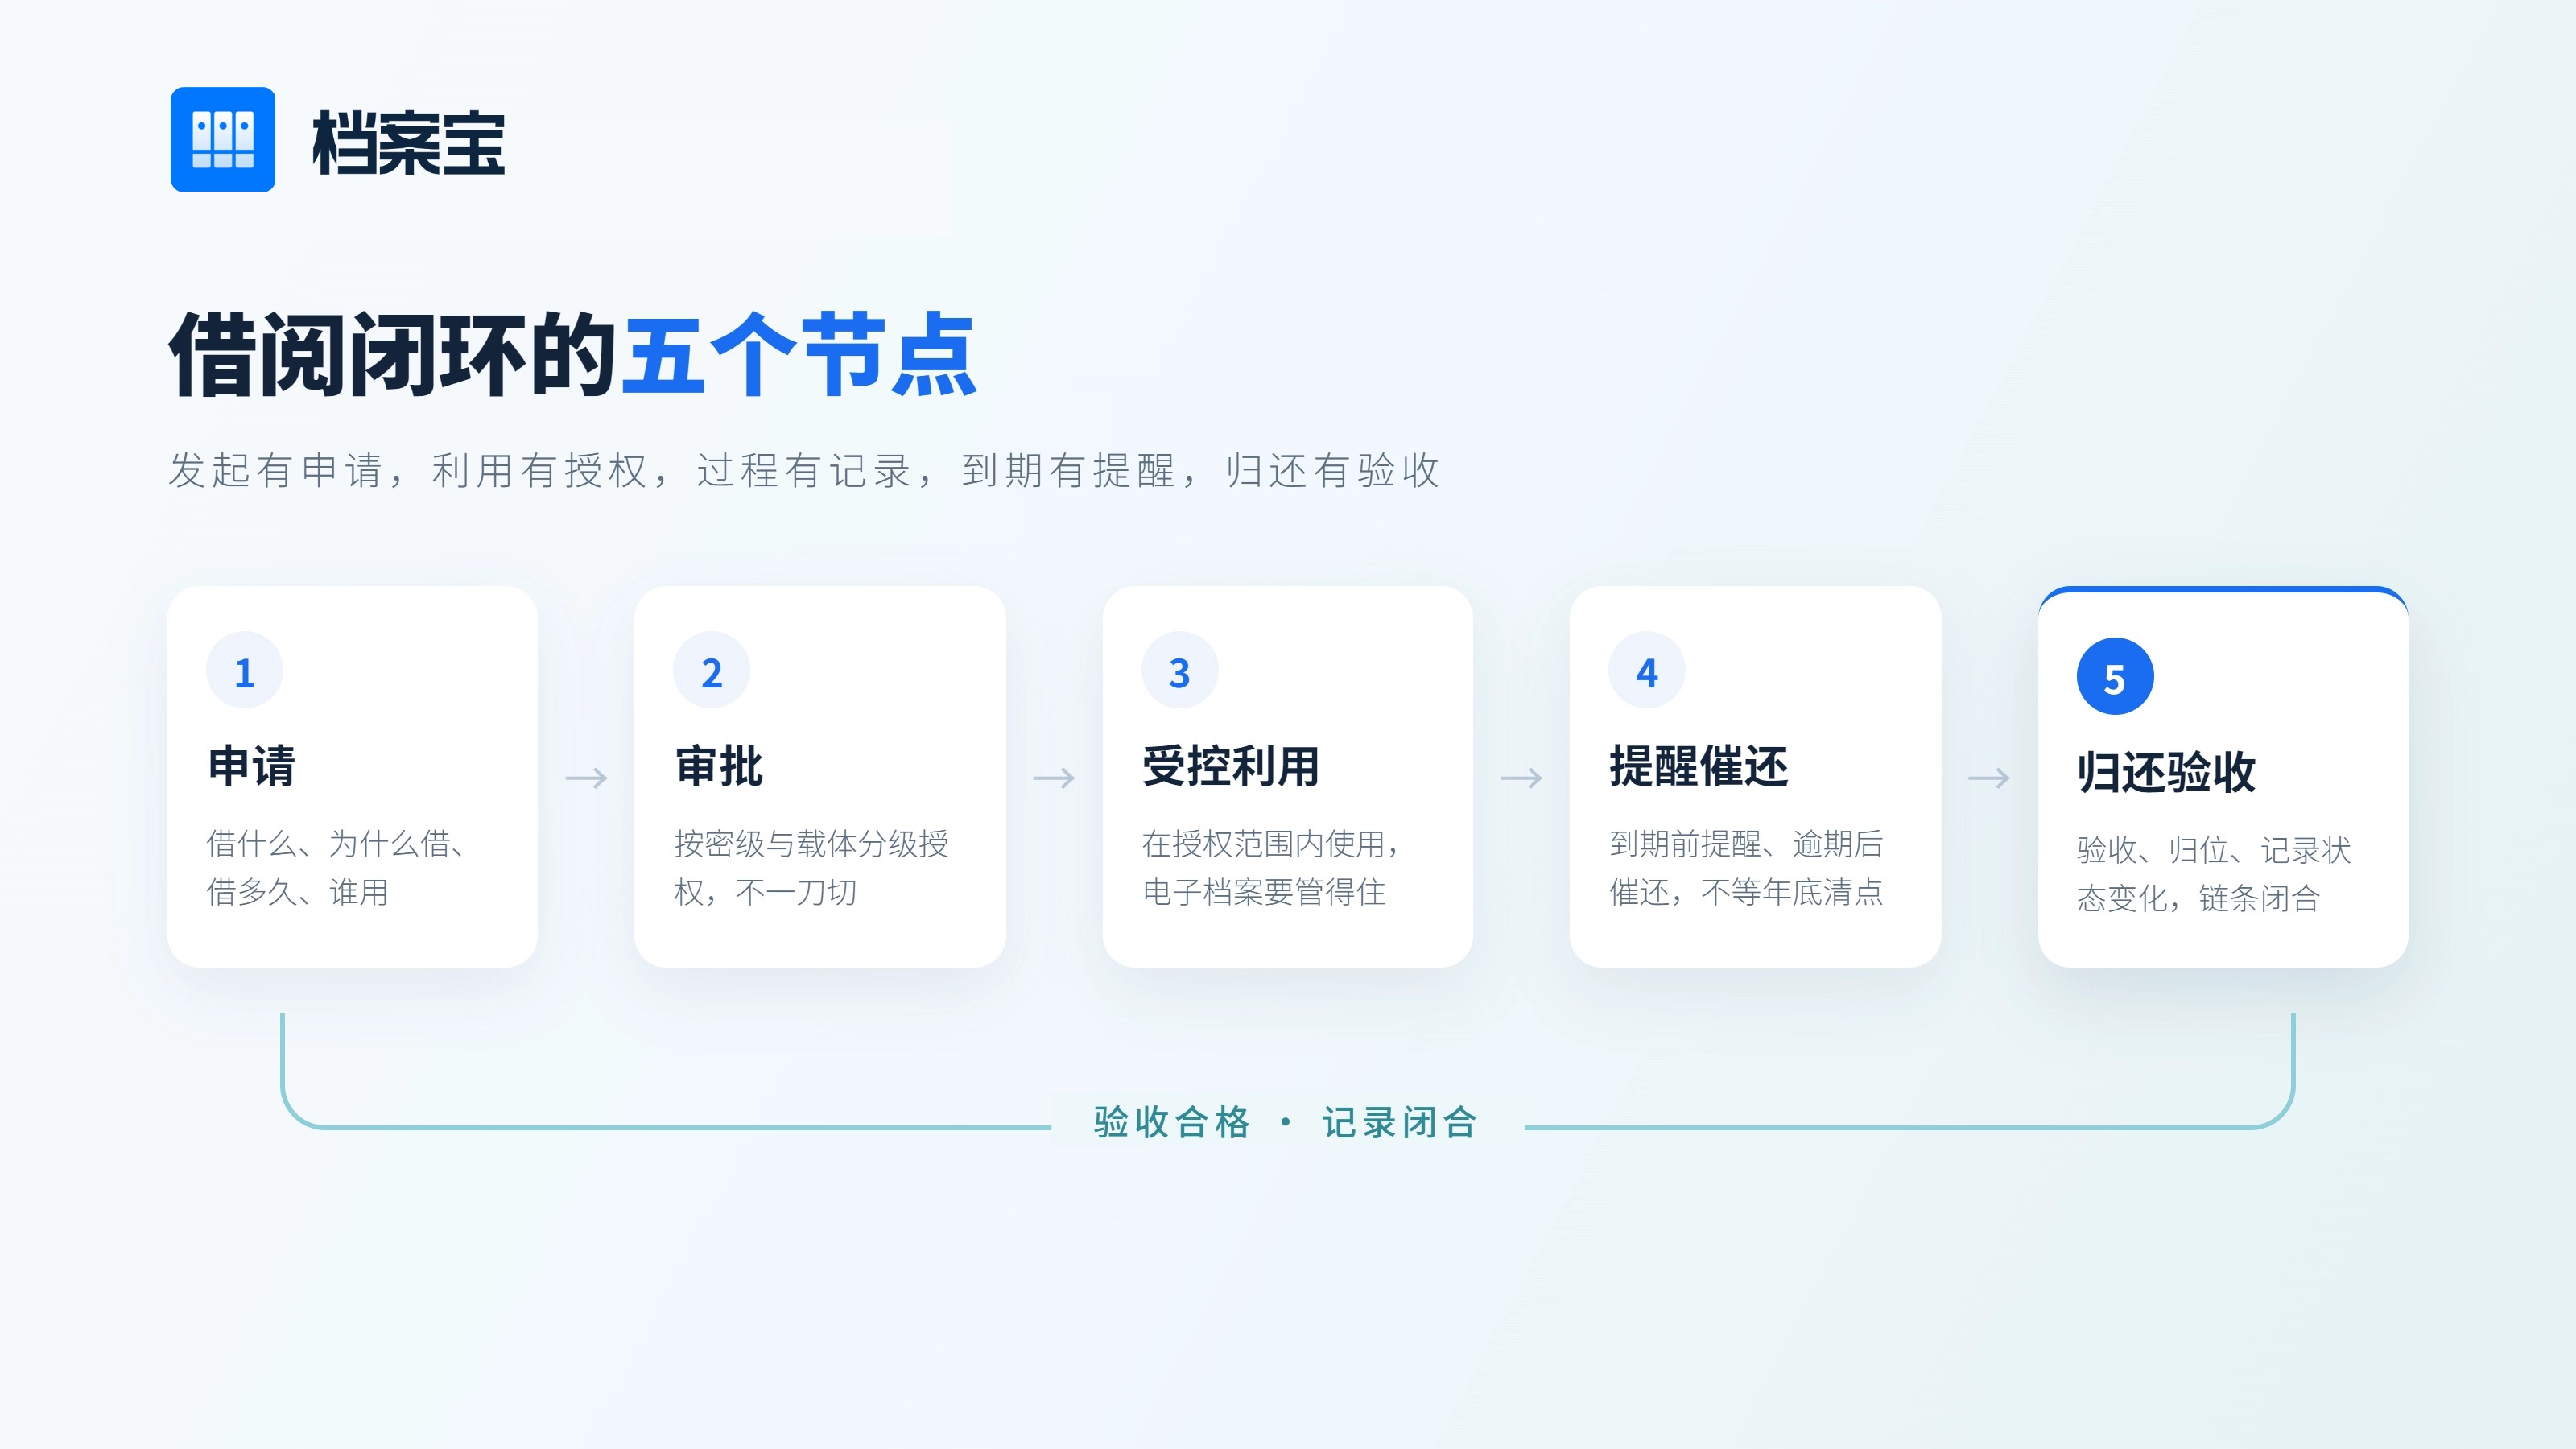
所谓闭环,不是把流程搞复杂,而是让每一次利用都有始有终——发起有申请,利用有授权,过程有记录,到期有提醒,归还有验收,异常有处置。
拆成可落地的五个节点,就是下面这条链:
- 申请:说清楚借什么、为什么借、借多久、谁用
- 审批:按密级和载体分级授权,而不是一刀切
- 受控利用:在授权范围内使用,电子档案要能被管住
- 到期提醒与催还:到期前提醒、逾期后催还,不等年底清点
- 归还验收与归档留痕:验收、归位、记录状态变化,形成完整链条
这五个节点串起来,每一次借阅都会留下一条完整的时间线:谁申请的、谁批的、什么时候拿走的、什么时候该还、什么时候还的、还回来时状态如何。这条时间线,才是档案室真正的安全感来源。
三、五个节点分别要怎么做
1. 申请:把“借什么”说清楚
申请环节最容易偷懒,也最不能偷懒。一份合格的借阅申请,至少要包含四个要素:利用目的、档案范围、利用方式、使用期限。
利用目的不能只写“工作需要”。是用于审计、诉讼、项目验收,还是内部自查?不同目的对应的审批层级和授权范围是不一样的。档案范围要精确到档号或题名,不要写“某某项目的资料”这种模糊表述。利用方式要明确是现场阅览、复印、借出原件,还是线上查阅。使用期限要给一个具体日期,而不是“用完即还”。
把这几项设成申请表单的必填项,看起来是给业务部门添麻烦,实际上是给后续的催还和追责留下依据。
2. 审批:分级授权,而不是一刀切
不少单位的规定是“一律部门负责人签字,一律分管领导批”。结果是借一份普通文书档案要走三层审批,业务部门嫌麻烦,就开始绕流程——先把东西拿走,补手续的事往后拖。流程一旦被绕过,闭环就断了。
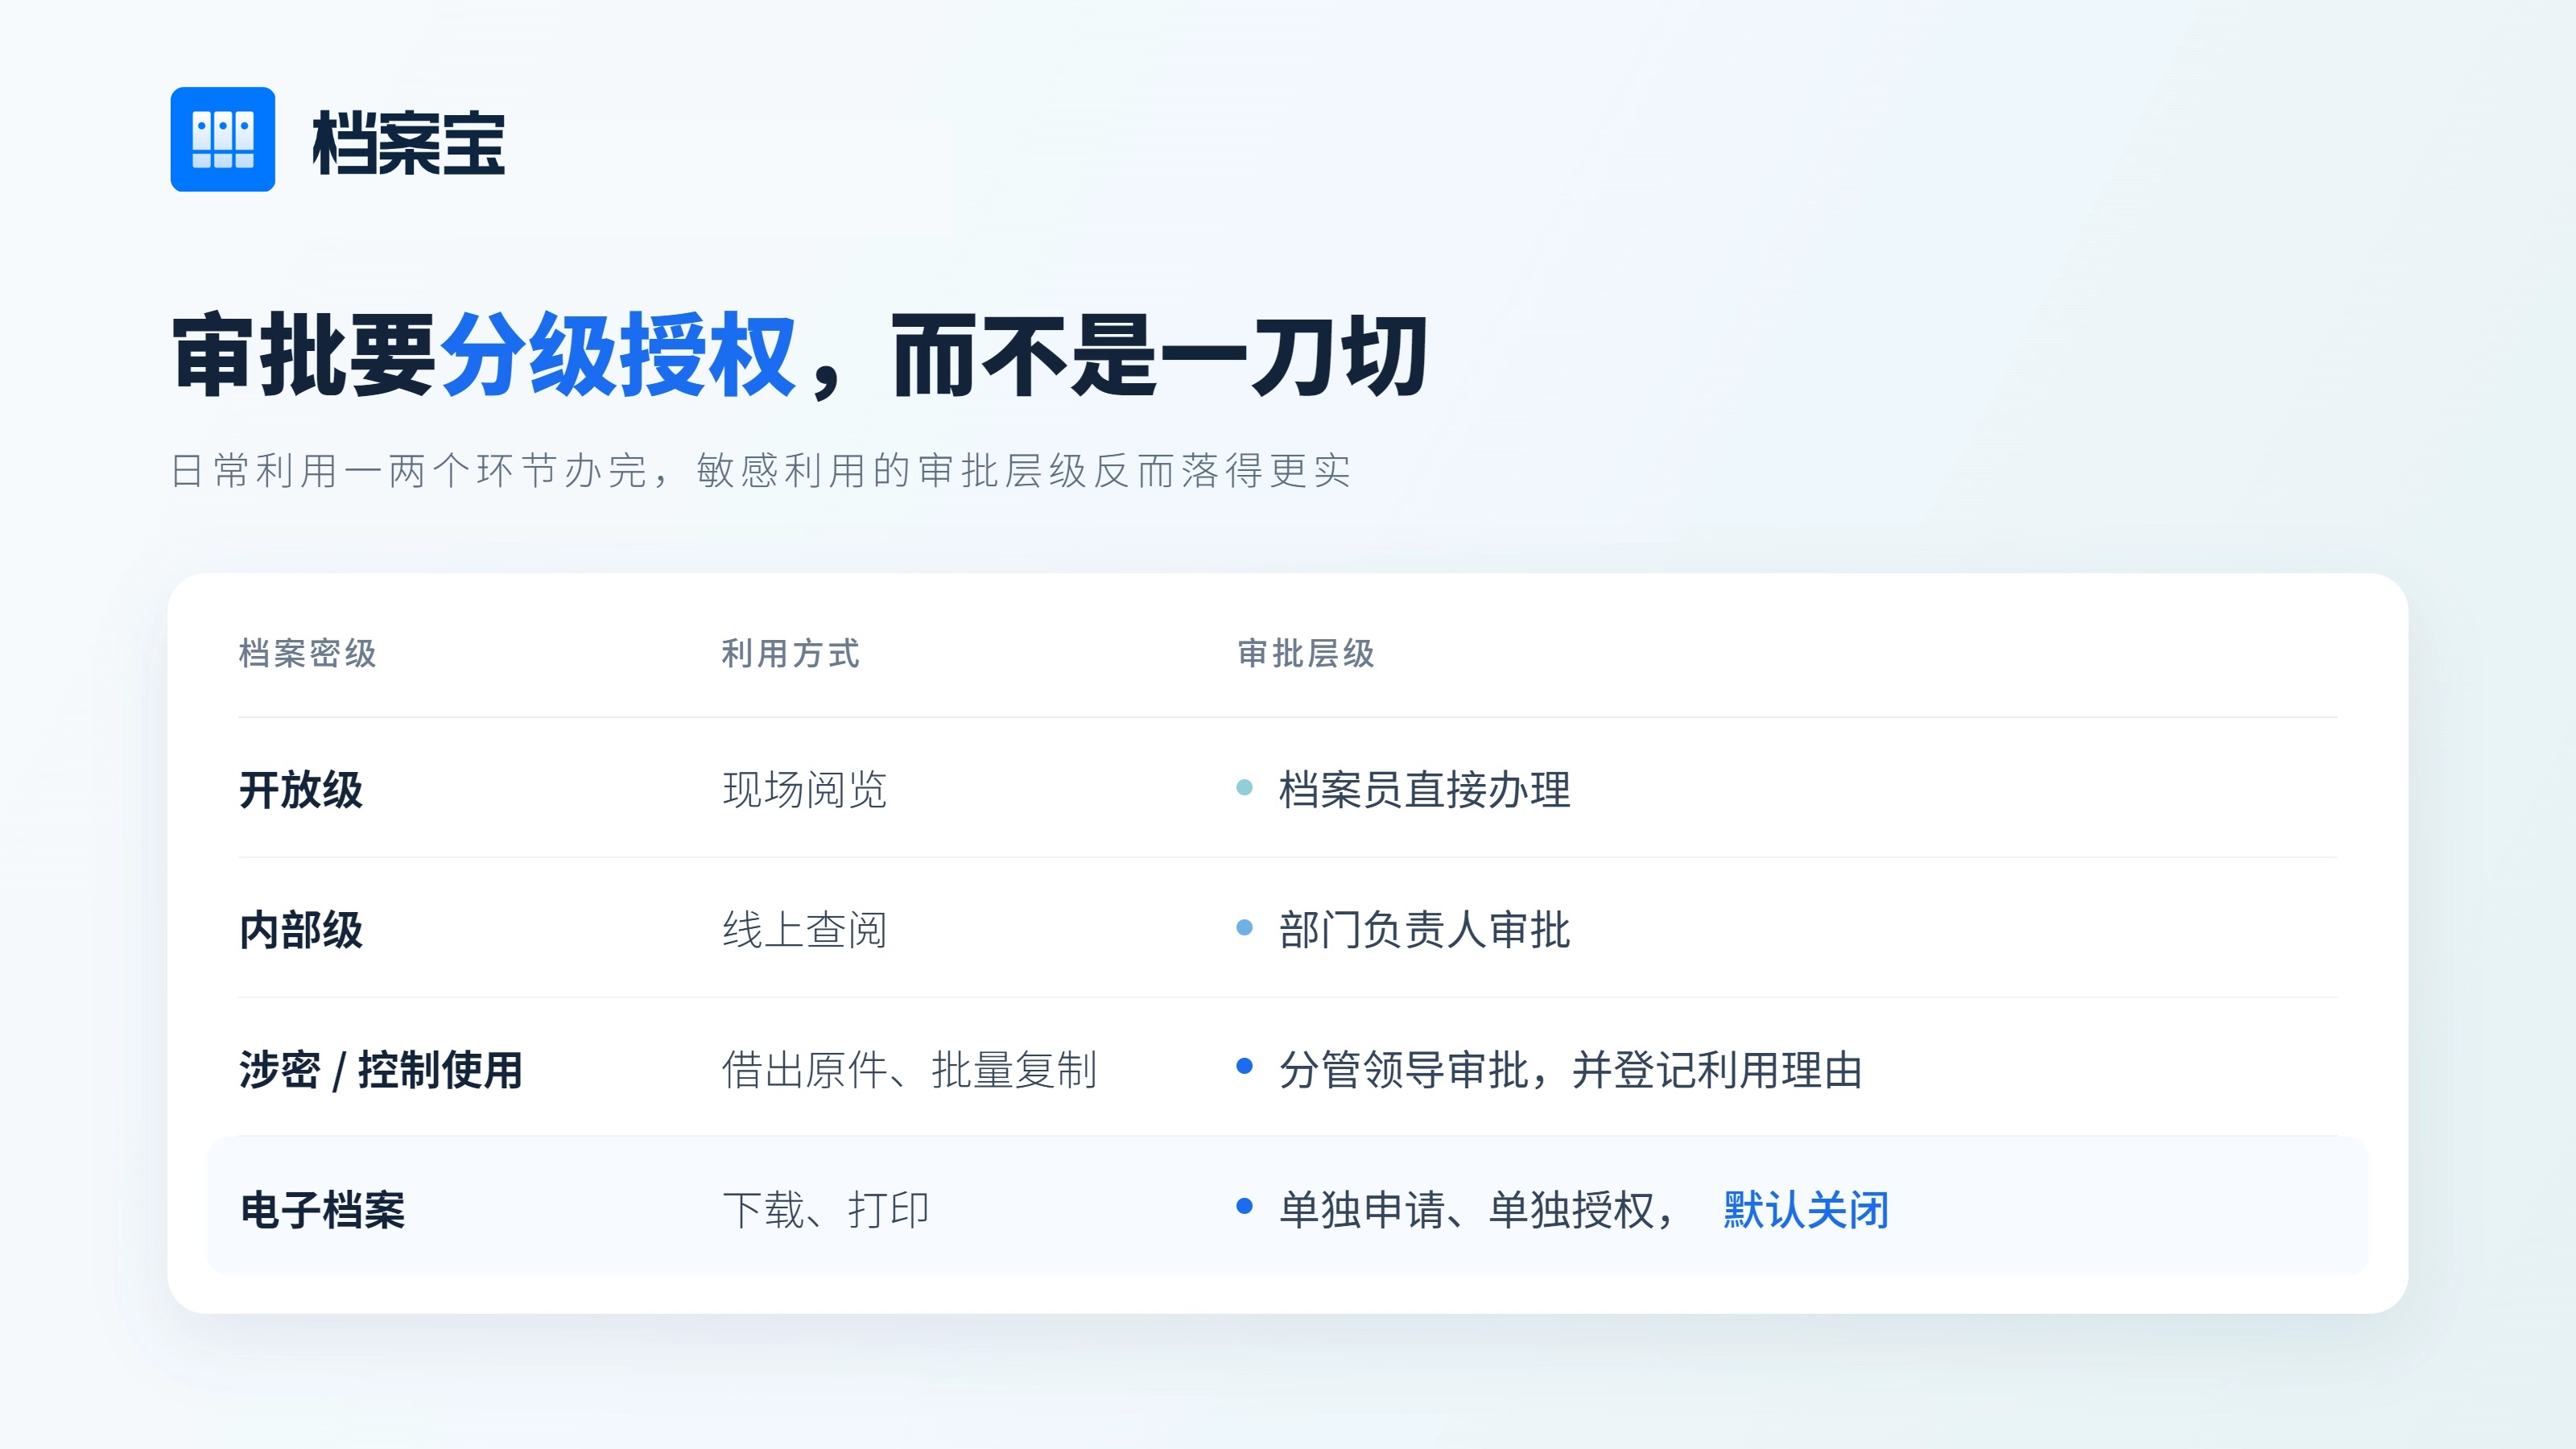
更合理的做法是按密级 + 载体 + 利用方式分级:
- 开放级档案、现场阅览:档案员直接办理
- 内部级档案、线上查阅:部门负责人审批
- 涉密或控制使用档案、借出原件、批量复制:分管领导审批,并登记利用理由
- 电子档案的下载、打印权限:单独申请、单独授权,默认关闭
分级之后,八成以上的日常利用能在一两个环节内完成,业务部门没有绕流程的动机;真正敏感的利用,审批层级反而落得更实。
3. 受控利用:电子档案的关键在这里
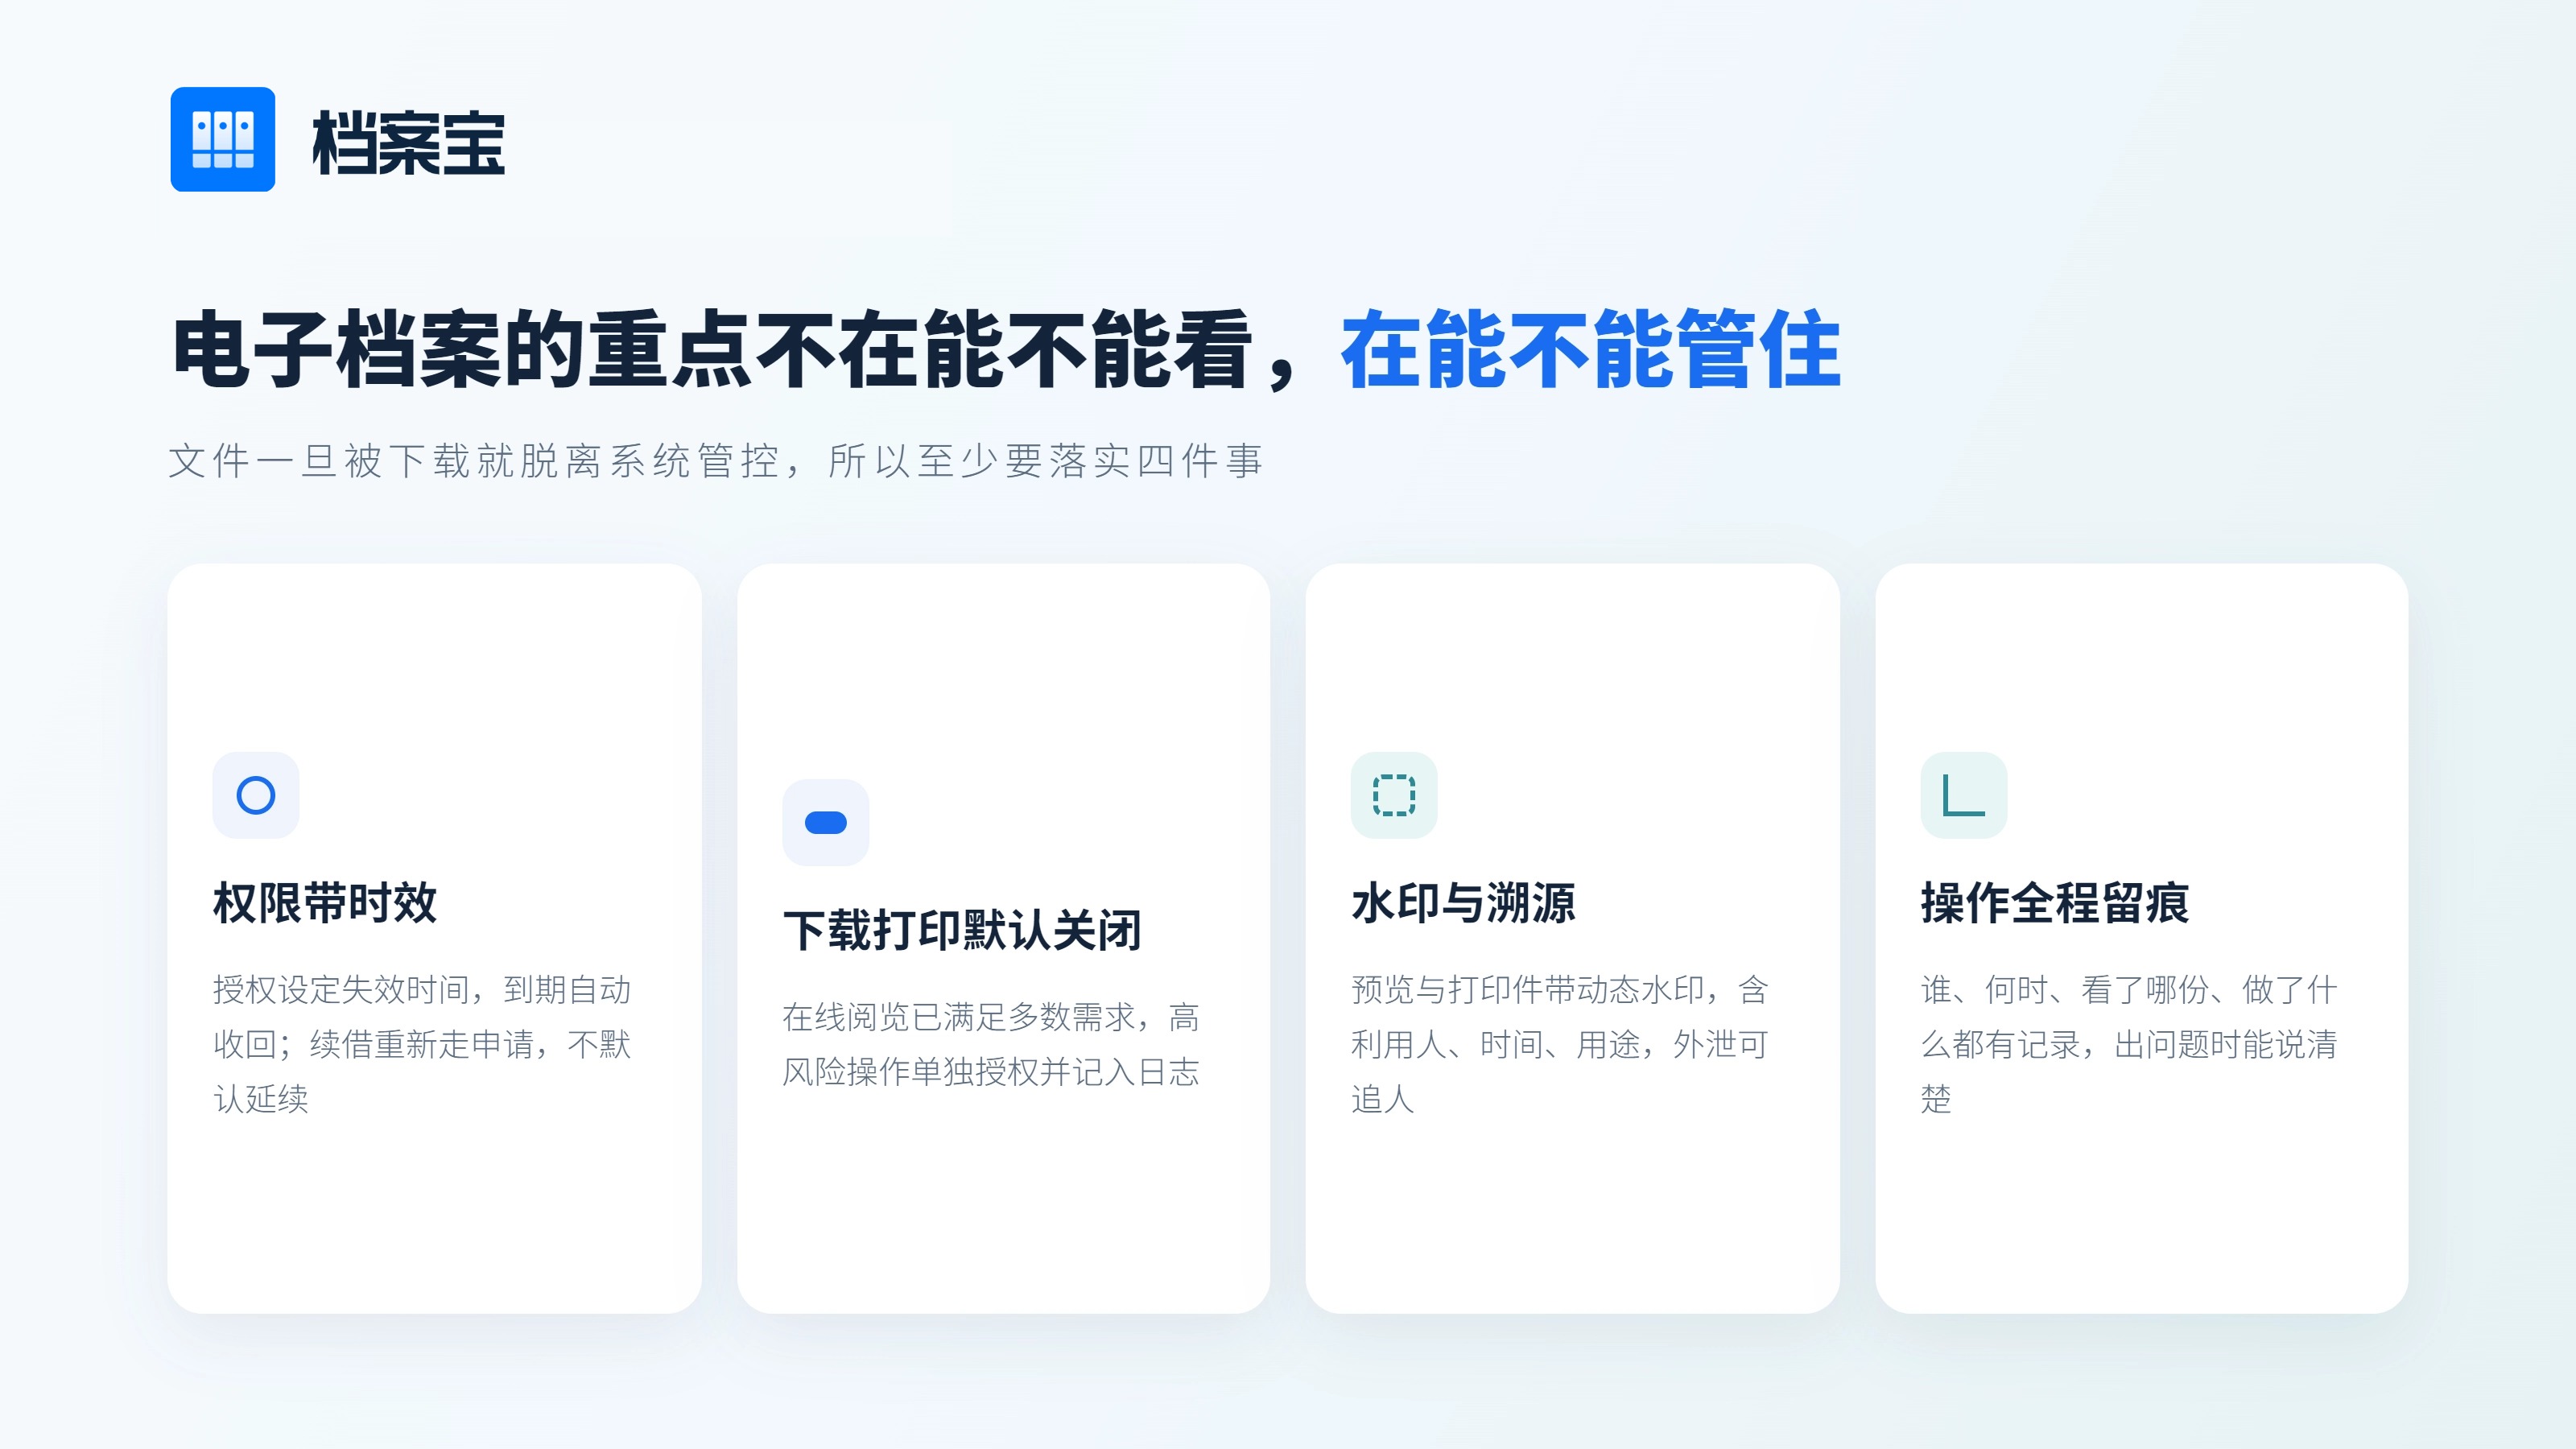
纸质档案借出去了,至少知道东西在谁手上;电子档案发出去,是真的“收不回”。所以电子档案的借阅,重点不在“能不能看”,而在“看了之后能不能管住”。至少要落实四件事。
- 权限带时效。 授权时设定失效时间,到期自动收回,不需要人工记着去回收。续借要重新走申请,而不是默认延续。
- 下载与打印默认关闭。 绝大多数利用需求,在线阅览就够了。下载和打印属于高风险操作,应该单独申请、单独授权,并记入日志。
- 水印与溯源。 预览和打印件带动态水印,包含利用人、时间、用途。一旦发生外泄,能追到人、追到时间。
- 操作全程留痕。 谁在什么时候、看了哪份文件、做了什么操作,系统里都要有记录。这不是为了盯着谁,而是为了出问题时能说清楚。
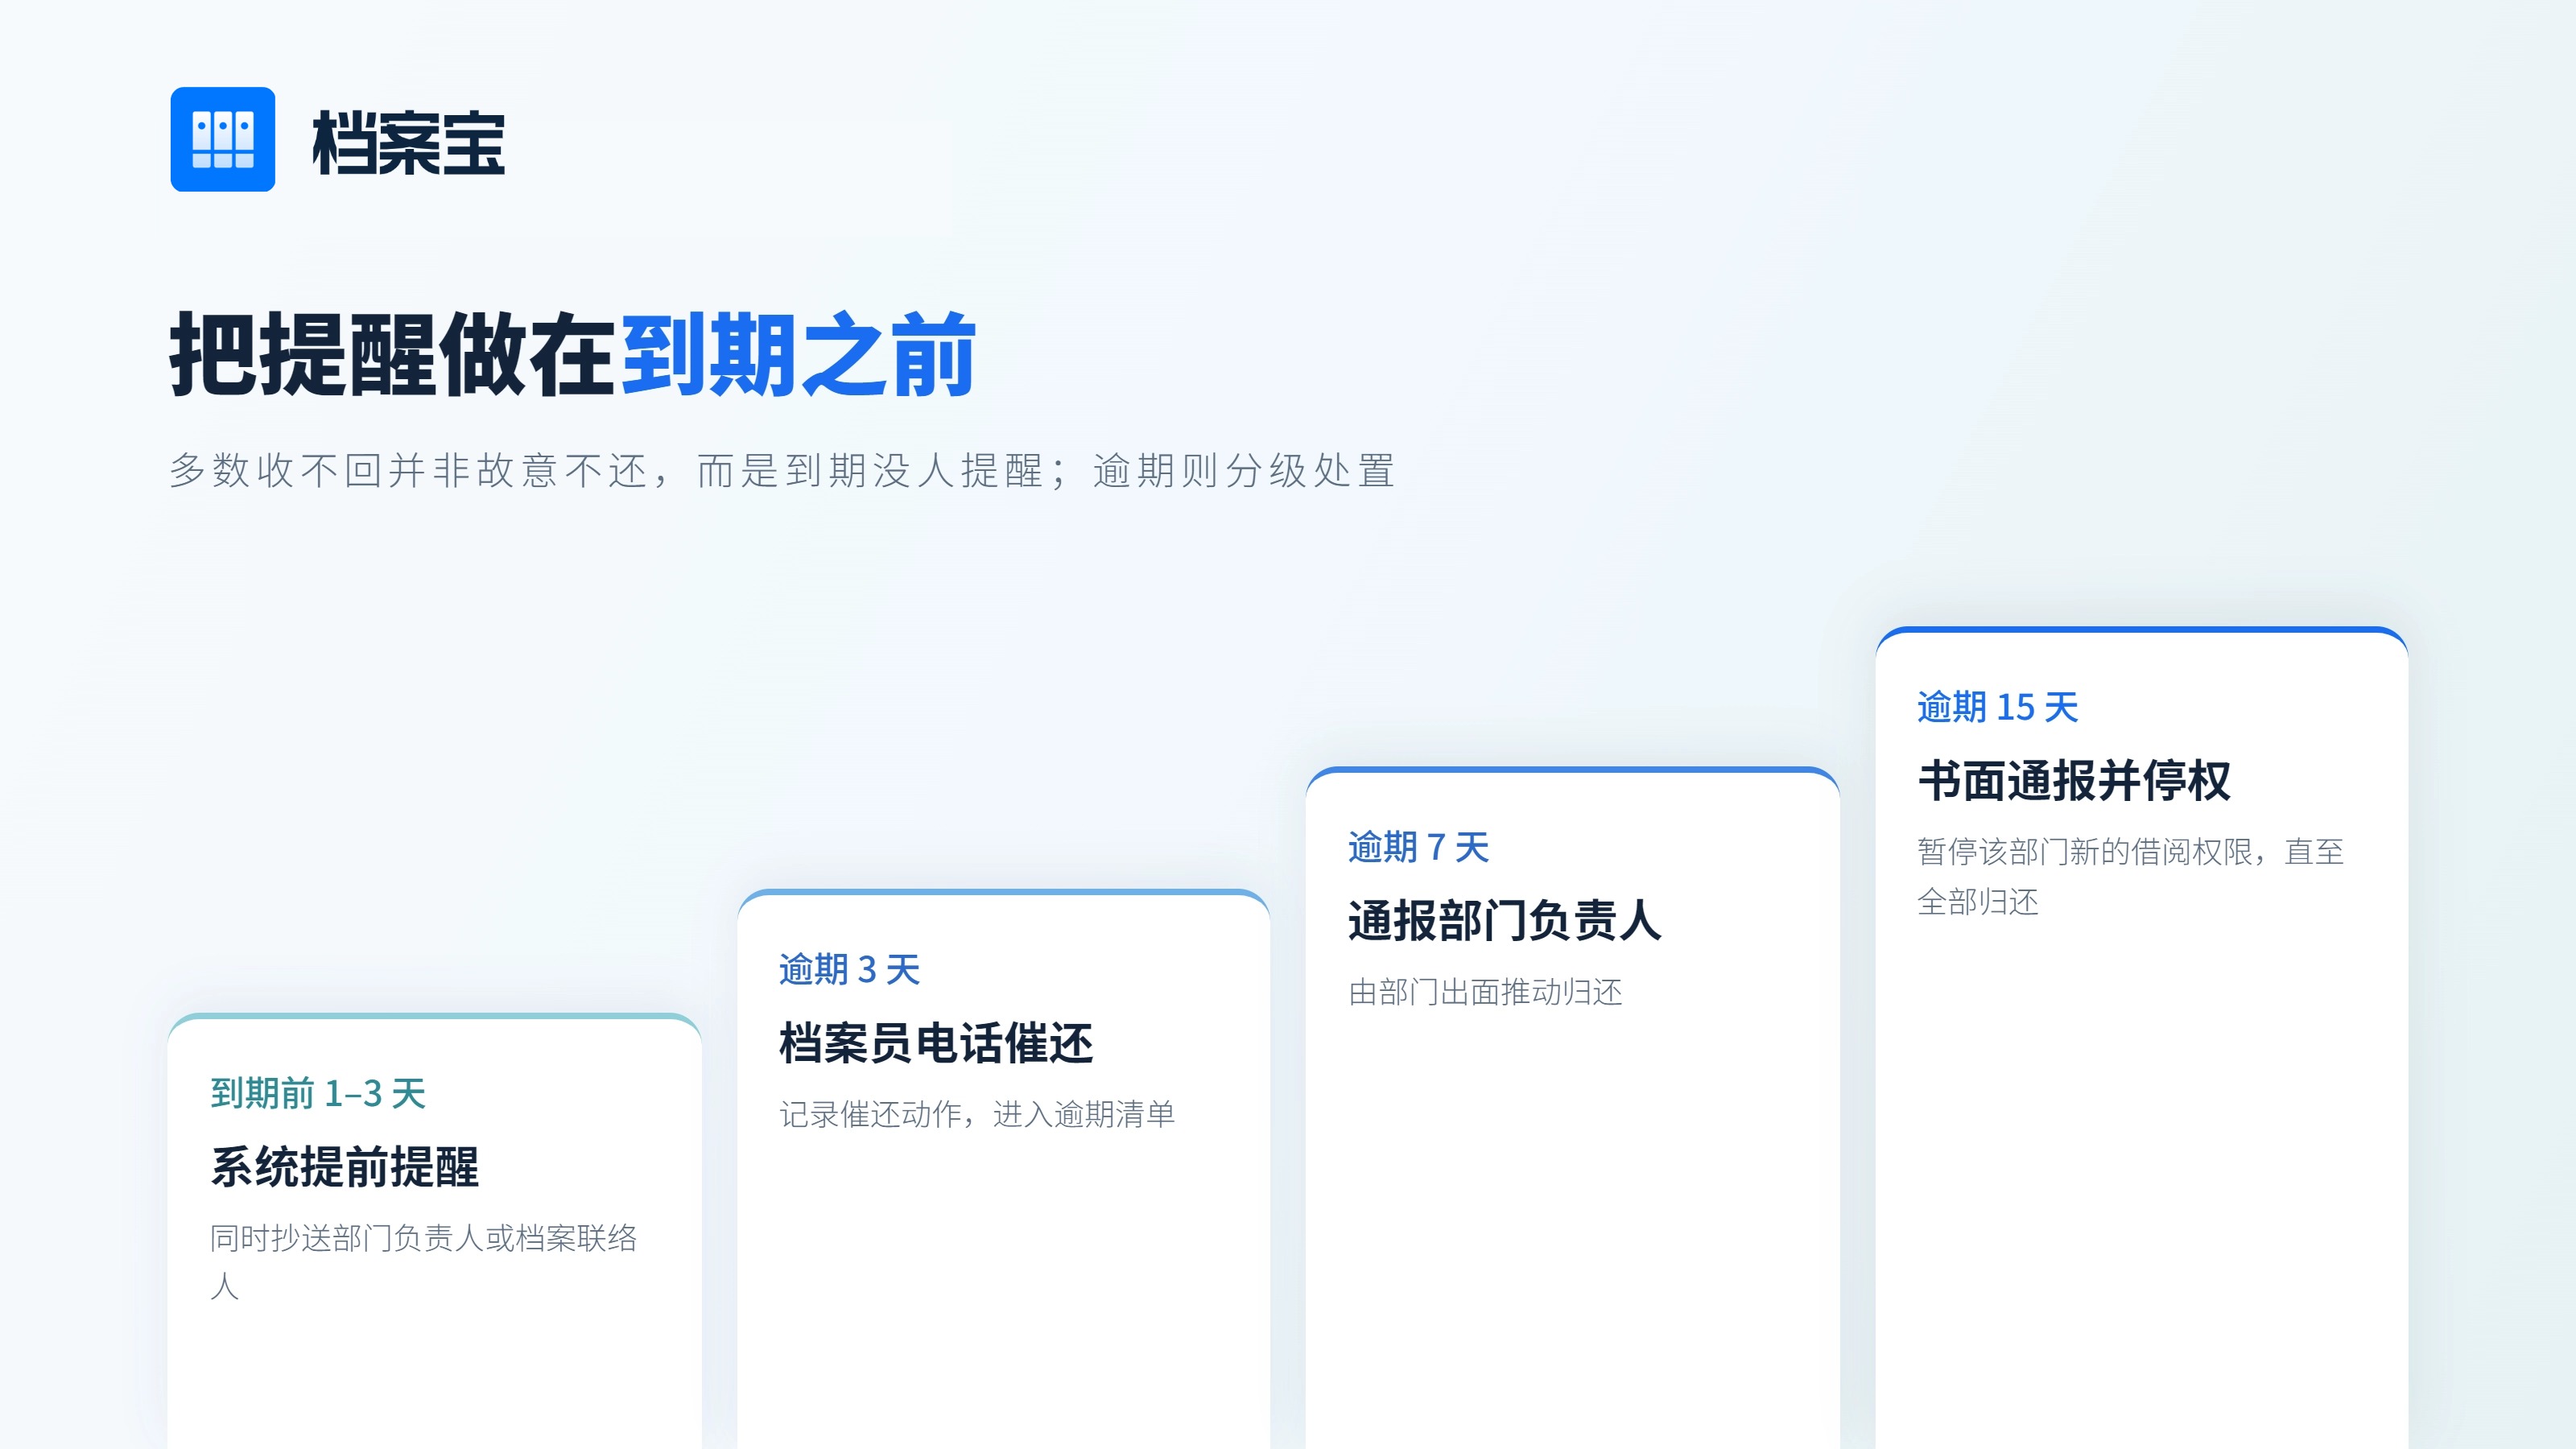
4. 催还:把提醒做在到期之前
催还是最容易被忽略、也最容易见效的一环。道理很简单:绝大多数“收不回”,不是有人故意不还,而是到期没人提醒,借的人真的忘了。落地上有几个小技巧。
- 到期前提醒,而不是到期后催。 归还日前一到三天发一次提醒,归还率会明显高于逾期之后再催。
- 提醒发给两个人。 除了借阅人,同时抄送其部门负责人或档案联络人。这一条对跨部门借阅尤其有效。
- 逾期分级处置。 逾期三天、七天、十五天采取不同动作:先是系统提醒,再是档案员电话催还,最后是书面通报并暂停该部门新的借阅权限。有明确后果,逾期才会被当回事。
- 续借要主动申请。 到期前可以线上申请续借,但单次续借周期不宜过长,次数也要有上限,避免续借变成长期占用的通道。
5. 归还验收:闭环的最后一米
档案还回来了,不等于闭环完成了。归还环节至少要做三件事。
- 核对完整性。 对照借出时的清单,逐件核对页数、份数、附件。电子档案则要核对是否出现过未授权的下载或打印记录。
- 检查实体状态。 有无缺页、破损、涂改、污损、抽换。纸质档案尤其要留意骑缝章和页码的连续性。
- 记录并归档。 把归还时间、验收人、验收结果写回借阅记录,实体档案归位上架,电子档案确认权限回收。这一步做完,这条借阅记录才算真正闭合。
验收发现问题的,要有明确处置流程:登记异常情况、通知原借阅人、按损坏程度上报处置。别把问题压在档案室内部消化,否则同样的损坏会反复发生。
四、系统能做什么
自动记录借阅全链条、到期自动提醒、电子档案权限到期自动回收、预览打印动态水印、操作全程留痕、一键生成借阅统计与逾期清单、归还验收电子化确认。这些事靠人做,做得慢也容易漏;交给系统,结果是确定性的。
五、写在最后
档案借阅这件事,说到底不是技术问题,是管理颗粒度的问题。借出去容易,是因为出口太宽;收回来难,是因为没人为“回来”这个动作负责。
把申请、审批、受控利用、催还、归还验收这五段串起来,让每一次利用都有起点、有终点、有责任人、有记录,档案室就从“被动找东西”变成“主动管得住”。这件事不需要一步到位:先立台账、定期限、设提醒,再逐步线上化、自动化,本身就是一条务实的路径。
常见问题(FAQ)
Q1:档案借阅需要保留哪些记录?
至少要能还原一条完整的利用链条:借阅人、所属部门、利用目的、档案档号或题名、载体与数量、利用方式(阅览、复印、借出原件、线上查阅)、审批人与审批时间、借出时间、应还时间、实际归还时间、归还验收人与验收结果。电子档案还要额外保留授权有效期、下载与打印记录、预览水印信息和操作日志。这些记录既是催还的依据,也是出现损坏、丢失、外泄时界定责任的依据。
Q2:电子档案借阅和纸质档案借阅,管理上有什么不同?
纸质档案借出后,档案室至少知道实体在谁手上,风险集中在“收不回”和“还回来时受损”;电子档案一旦被下载就脱离系统管控,风险是“复制件永远收不回”。所以电子档案借阅的重点不在能不能看,而在能不能管住:授权必须有失效时间且到期自动回收,下载与打印默认关闭并单独授权,预览和打印件带动态水印用于溯源,所有操作保留日志。
Q3:档案借阅逾期不还,应该怎么处置?
建议分级处置并设置明确后果:归还日前一到三天系统自动提醒借阅人;逾期三天由档案员电话催还,并同步抄送部门档案联络人;逾期七天通报部门负责人;逾期十五天书面通报,并暂停该部门新的借阅权限,直至逾期档案全部归还。同时允许到期前主动申请续借,但需限制续借次数与单次时长,避免续借成为长期占用的通道。